🌐 For international visitors, you can change the language using the flag icon at the top right. (※外国の方は右上の国旗で言語を変えられます)
本記事にはアフィリエイト広告およびプロモーションが含まれています。
みなさん、こんにちは。
今回は、スマートフォン・PC向けゲーム『勝利の女神:NIKKE』に関するセキュリティ情報を取り上げます。
現在、NIKKEのPC版ランチャーについて、第三者によってファイルが改ざんされ、マルウェアが実行された可能性があるという報告が出ています。
ちょうど4周年イベントで盛り上がっているタイミングで、まさかのセキュリティ問題。
私もNIKKEをプレイしているので、正直なところ「何でよりによって、4周年記念で…」という気持ちです。
さらに、私自身も実際にPCを確認してみたところ、気になる記録が見つかりました。
不安がないと言えば嘘になります。
ですが、こういうときこそ、何が分かっていて何がまだ分かっていないのかを整理することが大切だと思います。
この記事では、有志による調査情報や報道を参考に、今回の問題と私自身の確認状況、そしてプレイヤーが今できることをまとめてみました。
※本記事は2026年11月4日時点で確認できた情報をもとにしています。調査や公式発表によって内容が更新される可能性があります。
🔴 NIKKEのPC版ランチャーに何が起きた?
今回問題になっているのは、NIKKEのPC版ランチャーです。
有志の技術的な調査報告によると、ランチャーが読み込む公式配信サーバー上の一部ファイルに不正なコードが混入し、PC上で遠隔操作につながるプログラムが実行された可能性があるとのこと。
このように、正規のソフトウェアや配信経路を悪用して不正なプログラムを届ける攻撃は、一般に「サプライチェーン攻撃」と呼ばれています。
今回の件では、ゲームそのものではなく、PC版ランチャーが読み込むファイルが問題になったと報告されています。
報告されているマルウェアには、PC内のファイルやブラウザに保存された認証情報などを狙う機能があるとされています。
ただし、これは技術的な調査で確認されたプログラムの機能に関する話です。
すべてのPC版ユーザーが感染した、あるいは情報を盗まれたと確定したわけではありません。
📝 有志による調査と公式情報を確認
今回の問題は、プレイヤーや有志による調査報告をきっかけに広く知られるようになりました。
海外のコミュニティや技術者による調査では、PC版ランチャーが読み込むファイルに不正なコードが含まれていた可能性が指摘されています。
また、NIKKEのWikiでも、実際に感染した可能性のある事例や、ログを使った確認方法などが紹介されています。
私も今回、こちらのWikiを参考にして、自分のPCを確認してみました。
NIKKE Wiki:公式PCランチャーを通したk2f_chan感染の疑いについて
ただし、こうした情報は公式の調査結果と同じものではありません。
確認方法や対処方法についても、技術的な知識が必要なものがあります。
そのため、この記事では有志による調査情報を参考資料として紹介し、詳しい確認方法や削除手順については、無理に自己判断で実行しないことをおすすめします。
今後の影響範囲や具体的な対応については、NIKKE公式からの続報を確認していきたいと思います。
🔍 私も2台のPCを確認してみました
私自身もNIKKEのPC版をプレイしており、現在2台のPCにゲームをインストールしています。
今回の情報を見て、さっそく両方のPCを確認してみました。
確認したのは、NIKKEのインストール先にある debug.log というログファイルです。
有志の調査では、このファイルの中に「k2f_chan」という文字列が記録されているかどうかが、確認の手がかりとして紹介されています。
私の確認結果は、次のとおりでした。
メインPC:ミニPC
まずはメインのPCを確認してみたのですが、少し困ったことがありました。
NIKKEの debug.log を確認しようとしたところ、ファイルの容量が約22GBもあり、通常のメモ帳では開くことができませんでした。
そのため、残念ながら k2f_chan の記録があるかどうかは確認できていません。
そもそもdebugファイルが22GBもあるというのも、おかしい気がするんですが…
(少し話題にもなっているようですが、今回は割愛します)
一方で、Wikiで紹介されていたChromeのDLLやレジストリの項目については検索してみましたが、該当するものは見つかりませんでした。
ひとまず気になるものは見つからなかったものの、ログを確認できていない以上、こちらも安全だと断定することはできません。
できれば問題がないことを願いたいところですが、引き続き慎重に様子を見たいと思います。
サブPC:ノートPC
こちらは、少し気になる結果になりました。
debug.log を検索してみたところ、
k2f_chan registered
という記録が見つかったのです。
さらに、Wikiで紹介されていたChromeの PlatformExperienceHelper フォルダも確認しましたが、該当するとされるDLLファイルは見つかりませんでした。
ただし、DLLが見つからなかったからといって、感染していないとは判断できません。
また、このログが見つかったからといって、実際に情報が盗まれたと確定したわけでもありません。
現時点では、感染に関連する記録が見つかったため、慎重に対応する必要があると考えています。
正直なところ、これは不安になりますね…。
🛡️ とりあえず、今できること
ノートPCについては、ひとまずNIKKEのランチャーを起動しないことにしました。
また、念のためPCをインターネットから切断し、ログファイルも削除せずに保存しています。
パスワードについても、ノートPCではなく、別の安全な端末から変更することにしました。
私が今考えている対応は、次のようなものです。
- NIKKEのPC版ランチャーを起動しない
- 問題が疑われるPCはインターネットから切断しておく
- ログファイルを削除せずに保存する
- 別の安全な端末から重要なアカウントのパスワードを変更する
- 各サービスのログイン履歴や不審な利用がないか確認する
- 不確かな削除ツールやコマンドを安易に利用しない
- 公式からの続報を確認する
なお、パスワードを変更する場合は、問題が疑われるPCではなく、別の安全な端末を使うことが大切です。
また、レジストリの編集やDLLファイルの削除などは、操作を間違えるとPCに別の問題が発生する可能性があります。
私自身も専門家ではありませんので、詳しい駆除作業を自己判断で行うつもりはありません。
感染が疑われる場合は、公式サポートや信頼できるセキュリティ専門家に相談することも検討したいと思います。
📌 詳しい調査情報を確認したい方へ
今回の問題について、さらに詳しく知りたい方は、以下の情報も参考になります。
- NIKKE Wiki:公式PCランチャーを通したk2f_chan感染の疑いについて
- nikke.gg:NIKKEの感染確認に関する情報
- Inven Global:NIKKE PCランチャーのセキュリティ問題に関する報道
※これらは有志による調査や報道を含みます。掲載されている確認ツールやコマンドを、内容を理解しないまま実行することは避けてください。
💬 セキュリティの心配が続いて、正直ちょっと参っています…
実は私、少し前にもクレジットカードの不正利用があり、カードを2枚作り直したばかりなんです。
ようやく一段落したと思ったら、今度はNIKKEのPC版ランチャーの問題。
しかも、今回の確認では自分のノートPCから気になるログまで見つかってしまいました。
正直、なかなかに踏んだり蹴ったりです。
もちろん、今回の件で実際に情報が盗まれたと決まったわけではありません。
それでも、普段使っているPCでこうした問題が見つかると、やはり不安になりますね。
同じように心配されているプレイヤーの方もいるのではないでしょうか。
ただ、今できることはあります。
まずはPC版ランチャーを不用意に起動せず、必要なアカウントの確認やパスワード変更など、できる対策を進めること。
そして、公式からの詳しい発表を待つこと。
焦って不確かな情報に飛びついたり、よく分からないツールを使ったりするのは避けたいですね。
私も、今できることを一つずつ進めていこうと思います。
🙋♂️ 今できる対策をして、公式からの続報を待ちましょう
今回は、NIKKEのPC版ランチャーに関するセキュリティ問題と、私自身の確認状況について紹介しました。
有志による調査では、PC版ランチャーを通じてマルウェアが実行された可能性が指摘されています。
私のノートPCでも k2f_chan registered という記録が見つかり、現在は慎重に対応しているところです。
ただし、実際にどの程度のユーザーに影響があったのか、個々のPCでどのような被害が発生したのかについては、まだ分からない部分があります。
だからこそ、必要以上に不安にならず、かといって問題を軽く考えず、今できることを進めていきたいと思いました。
私自身、最近はセキュリティ関連の心配が続いて少し参りそうですが、同じような状況の方もいるかもしれません。
一緒に落ち着いて対処していきましょうね。
今後、公式から新しい発表や対応についての案内があれば、別の記事で改めて紹介したいと思います。
最後まで読んでいただき、ありがとうございました。
🔗 あわせて読みたい 最新の個人情報流出情報まとめ
最近も、企業やサービスから個人情報流出や不正アクセスに関する発表が相次いでいます。
「自分が使っているサービスは大丈夫だろうか?」
そんな不安を感じている方に向けて、2026年9月以降に公表された情報流出・不正アクセスの事例をまとめました。
利用しているサービスが含まれていないか、ぜひ一度確認してみてください。
【2026年10月15日まで】個人情報流出・不正アクセス情報一覧まとめ|利用者が確認したい対策
上記の記事が長くなりましたので分割しました。
こちらでは、2026年10月16日以降に公表・更新された個人情報流出や不正アクセスに関する情報を、確認できた範囲で一覧にまとめています。
【随時更新】個人情報流出・不正アクセスを公表した企業一覧|2026年10月の最新情報と対策
「パスワードはメモでも大丈夫?」
そんな疑問をお持ちの方に向けて、パスワードを紙に控えるときの注意点や、安全に管理するためのポイントを、私自身の経験も交えながら紹介しています。
【パスワードは紙に書いてもいい?】安全な保管方法と管理の注意点
個人情報流出が相次ぐなか、私自身も不正利用をされてクレジットカード2枚を作り直しました。
その体験をもとに、不正利用への対応や、私たちが日頃から気をつけたいポイントを紹介しています。
【個人情報流出】相次ぐ情報漏えい、私たちは何をすべき?クレカ2枚を作り直した私の体験談
パスワードの管理だけでなく、個人情報流出や不正ログインを防ぐために、ほかにもできる対策があります。
二段階認証の設定など、今すぐ取り組める対策については、こちらの記事で紹介しています。
【今すぐできる】個人情報流出・不正ログインから身を守る3つの対策
電子書籍サービスの停止や終了が起きたとき、購入した漫画はどうなるのでしょうか?
Renta!やコミックシーモアの事例をもとに、電子書籍への影響や、私たちができる備えについてまとめました。
【電子書籍はどうなる?】サービス停止・終了で購入した漫画は読めなくなるのか
2026年10月21日に発表されたPHP公式、WordPress公式、IPA(情報処理推進機構)などの情報をもとに、今回の脆弱性の概要と、WordPress利用者が確認しておきたいポイントを紹介しています。
【2026年10月】PHPの重大な脆弱性に注意!WordPress利用者が確認したい対策
今回のPHPの脆弱性と、DMM・DLsiteなどの対応について、公式発表を中心に整理しました。
同じように不安を感じている方もいらっしゃると思います。
今は落ち着いて、公式のお知らせを確認するなど、できることから対応していきましょう。
【2026年10月】PHPの脆弱性で緊急メンテナンス相次ぐ|DMM・DLsiteなどの対応まとめ
2026年10月に発生したPHPの脆弱性への対応により、DMM・DLsite・セガ・バンダイナムコ関連のサービスなどで緊急メンテナンスが相次ぎました。
その後の各サービスの復旧状況や公式発表を確認し、続報としてまとめています。
当時の状況とあわせて、ぜひご覧ください。
【2026年10月・続報】PHPの脆弱性による緊急メンテナンス、その後どうなった?各サービスの復旧を確認
Gmailに届いた、セゾンカードを装ったと思われるフィッシングメールの実例を紹介します。
25万4,100円や4万1,200円という身に覚えのない利用通知や、不審な送信元など、怪しいと感じたポイントと対処法をまとめました。
このようなメールが届いても、焦ってメール内のボタンやリンクを絶対にクリックしないでください!
【セゾンカード詐欺メール】そのメールは詐欺かも!絶対にリンクをクリックしないで
私自身も、楽天カードと三井住友カードで合計約9万円の不正利用被害に遭いました。
カード会社への問い合わせから利用停止、再発行までの流れや、実際に感じた不安などを体験談としてまとめています。
よろしければ、こちらの記事もあわせてご覧ください。
【不正利用されたら】楽天カード・三井住友カードで約9万円の不正利用!カード再発行までの体験談
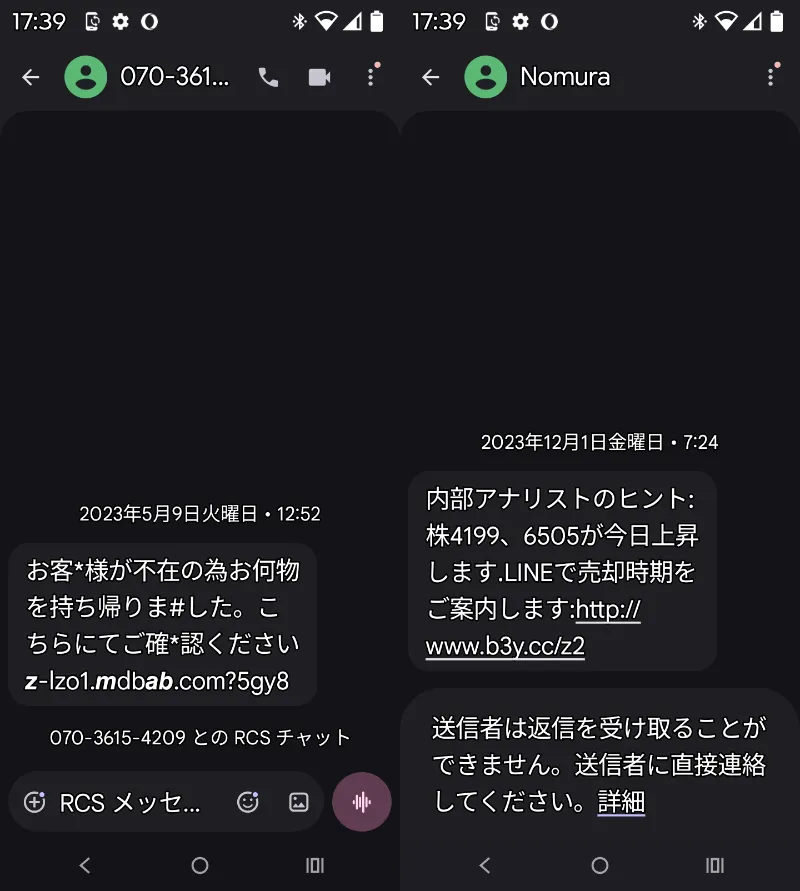
SMSを利用した詐欺にも注意が必要です。
宅配便や銀行、携帯電話会社などを装う偽メッセージの手口や、実際に届いた不審なメッセージの実例を紹介しています。
リンクを開いてしまった場合の対処法もまとめました。
コメント